PHP脆弱性に緊急対応=大学・病院に更新を指示
政府は、プログラミング言語「PHP」に見つかった重大な脆弱性を受け、同言語を使用するウェブサイトやシステムを緊急に点検・更新するよう国内の関係機関に求めた。特に大学や大学付属病院には、患者情報や学生データベースを優先して確認するよう指示している。個人情報の漏洩を未然に防ぐ狙いがある。
PHPは、世界中のウェブサイトやウェブアプリケーションのサーバー側で広く使われている代表的なプログラミング言語。問い合わせフォームやログイン処理、データベースとの連携など、利用者の操作に応じてページ内容を動的に変化させる仕組みに幅広く使われている。世界のウェブサイトの約4割で利用されるコンテンツ管理システム「WordPress」もPHPを基盤としている。このため、PHPに重大な脆弱性が見つかれば、個人情報や機密データへの不正アクセスにつながる恐れがある。
今回問題となったのは「PHP2Shell」と呼ばれる2件の脆弱性「CVE-2026-109618」と「CVE-2026-109619」。いずれも深刻度はCVSSで9.2と評価され、認証を経ずに外部からサーバー上で任意の命令を実行されるおそれがある。PHP開発チームは10月21日、脆弱性を修正したPHP8.2.35、8.3.36、8.4.27、8.5.12を公開し、利用者に速やかな更新を呼びかけた。
脆弱性の発見にはAIも利用された。オープンAIによると、同社の「Patch the Planet」の取組の一環で、セキュリティ研究者CalifがGPT-5.6 Solを使って重大な脆弱性の1件を発見した。サイバーセキュリティ企業Wizも独立して両方の脆弱性を発見、報告した。関係者は約2か月にわたりPHPの開発者やセキュリティ企業と連携し、一般公開前に修正版や防御策の準備を進めた。
ヨッチャナン・ウォンサワット副首相兼高等教育・科学・研究・技術革新相は22日、他省庁と連携し、所管機関、特に大学や大学付属病院に対してシステムの点検と更新を急ぐよう指示したと明らかにした。患者情報や学生データなど大量の個人情報を扱う機関を優先する。現時点でタイ国内では、この脆弱性による個人情報流出が確認されたとの報告はなく、被害を未然に防ぐための予防措置だとして国民に冷静な対応を呼びかけた。
同省が示した対応は3段階。第1は「脆弱性のあるシステムの特定」で、情報技術担当者がPHPを使用するウェブサイトやアプリケーションを点検し、患者情報システムと学生データベースを優先して確認する。
第2は「リスクの低減と不審なアクセスの監視」。基幹システムの更新を待つ間、ネットワークやクラウド上の追加防御策、ウェブ・アプリケーション・ファイアウォール(WAF)などを活用し、異常なアクセスを監視して不審な通信を遮断する。
第3は「修正版の適用」。安全性を確認するテストを行なった後、できるだけ早く脆弱性が修正されたPHPの最新版へ更新する。
個人情報保護委員会事務局も、ウェブサイト管理者に対し、PHPを使用するシステムを確認して修正版へ更新し、アクセスログに異常がないか点検するよう呼びかけた。不審な動きや個人情報漏洩の疑いが見つかった場合は、速やかに個人情報漏洩時の対応手順に従う必要があるとしている。
一般市民には、関係機関やサービス事業者からの公式発表を確認し、信頼できない情報源から送られる「システム更新」などを装った不審なリンクを開かないよう注意を促した。許可なく自身の個人情報にアクセスされた、または情報が開示された疑いがある場合は、関係機関やサービス事業者に直ちに連絡するよう求めている。
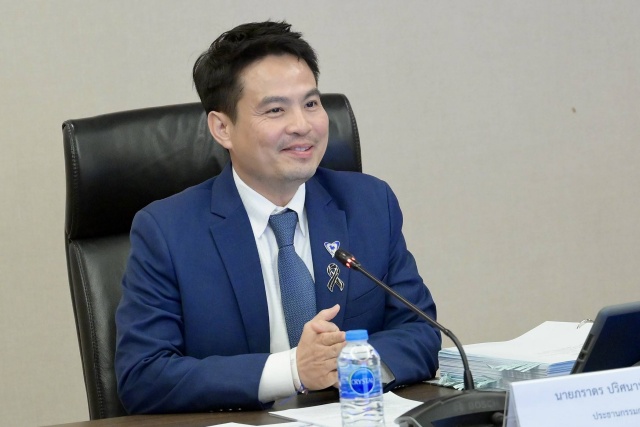
パラドン・プリサナーナンタクン総理府相[=写真]は22日、国家サイバーセキュリティ機構(NCSA)が状況を監視し、リスクの高いシステムや国の重要サービスを優先して関係機関との調整を進めていると説明した。
NCSA傘下のタイ・コンピュータ緊急対応チーム(ThaiCERT)は同日午前、全国レベルのサイバーセキュリティ警報を発出した。政府機関、重要情報インフラ事業者、各分野のCERTに脅威情報や対策を共有し、影響を受ける可能性があるシステムの点検、脆弱性の修正、攻撃の監視を求めている。
さらにThaiCERTは23日、PHP2Shellとは別の新たな脆弱性「CVE-2026-115560」について警報を出した。PHPのセッション管理に関する脆弱性で、特定の設定条件下で「Session Upload Progress」が有効になっている場合、攻撃者がウェブサーバー上で不正に命令を実行する可能性がある。現時点では修正プログラムは公開されておらず、実際の攻撃に悪用されたとの報告も確認されていない。PHP側は悪用の可能性は比較的低いとみているものの、ThaiCERTは当面、Session Upload Progressを無効にするとともに、セッション設定やサーバーのアクセス記録を点検し、修正版が公開され次第、速やかに適用するよう呼びかけている。
パラドン総理府相は、「サイバーセキュリティの成果は、攻撃発生後の対応力だけで測られるものではない。防げる被害を発生前に防ぎ、国民が必要なサービスを継続して利用できる状態を守ることが重要だ」と述べた。
NCSAは、不審な動きやサイバー攻撃の可能性を確認した機関や国民に対し、ThaiCERTへ報告して支援を求めるよう呼びかけている。ThaiCERTは24時間体制で、電話02-114-3531、電子メールthaicert@ncsa.or.thで連絡を受け付けている。
[経済ニュース]
輸出が27か月連続増=9月24%増、1~9月19.6%増
いすゞ、新型2.2㍑バイターボ投入=D-MAXとMU-Xに搭載
金属スクラップ全量検査=電子ゴミ密輸の取り締まり強化
シーハサック副首相兼外相=スペイン・ポルトガル訪問
商業省が欧州情勢を注視=貿易・輸出リスクを評価
洪水被害4829事業者の復旧急ぐ=資金・設備両面で支援
PTTグループ=使用済み植物油の回収拡大
クルンタイ銀行=医療AI開発に120万バーツ
SCBとセンシリが中小企業支援=20億バーツ超の融資枠を用意
CPグループ=イノベーション・エキスポ開催
[トピックス]
FDIは戦略分野に集中=UNCTAD、優遇競争から脱却を
[社会ニュース]
預け荷物検査の新規則=国内線にも適用
「IDなし・広告なし」規制=11月1日から施行へ
アジアパラ競技大会が閉幕=タイは金19個、総合7位
パタヤのバイクタクシー=青ベスト、導入6日で撤回
世銀の人的資本事業に参加=幼児期の発達支援を全国に拡大
[特集]
IMF・世銀年次総会、バンコクで開催=タイ、経済再構築と国際連携を推進
[データ]
製品別に見た輸出額
仕向け地別に見た輸出額
コメント